ClouDoc 서버에 SSL 인증서를 적용하는 방법

클라우독 2022년 상/하반기 이전 구 버젼 : 해당 있음.
클라우독 2022년 하반기 이후 신 버젼 : 해당 있음.
문서중앙화에 Agent와 서버의 안전한 통신을 위해 SSL인증서 적용 방법을 안내 드립니다.
ClouDoc 서버에 필요한 인증서 파일
- 운영, 대외문서교환, 외부DMR 서버 :
아파치인증서 (개인키/서버인증서 구성): key, crt 또는 key.pem, cert.pem 파일본 아티클에서는 key, cert 구성으로 설명합니다.
- 내용 검색 서버(통합 인증서) :
톰캣인증서: JKS 인증서 파일
- 발급 기관: Verisign, GeoTrust, Thawte, RapidSSL, GoDaddy, Comodo, GlobalSign, DigiCert, StartCom, Entrust.net, Network Solutions 등
- 패스워드가 적용된 인증서를 적용 시에 아파치 서비스를 시작할 경우 해당 패스워드를 입력 하도록 되어 있습니다.
서버 부팅 또는 이중화 솔루션에서 서비스 자동 실행이 되지 않기 때문에 반드시 패스워드를 제거한 인증서로 발급 받아야 합니다 .
SSL 인증서 복사 및 편집
SSL 인증서 파일이 준비된 이후에 서버의 다음 경로에 복사합니다.
A. 운영, 대외문서교환, 외부DMR 서버
- 파일 위치
i. C:\www\apache24_x64\conf\ssl.crt\server.crt
ii. C:\www\apache24_x64\conf\ssl.key\server.key
i. /usr/local/apache/conf/ssl.crt/server.crt
ii. /usr/local/apache/conf/ssl.key/server.key
- 복사된 인증서 파일은 netid 그룹 및 계정 권한으로 변경해야 합니다.
명령어: chown netid.netid /usr/local/apache/conf/ssl.crt/server.crt
chwon netid.netid
/usr/local/apache/conf/ssl.key/server.key
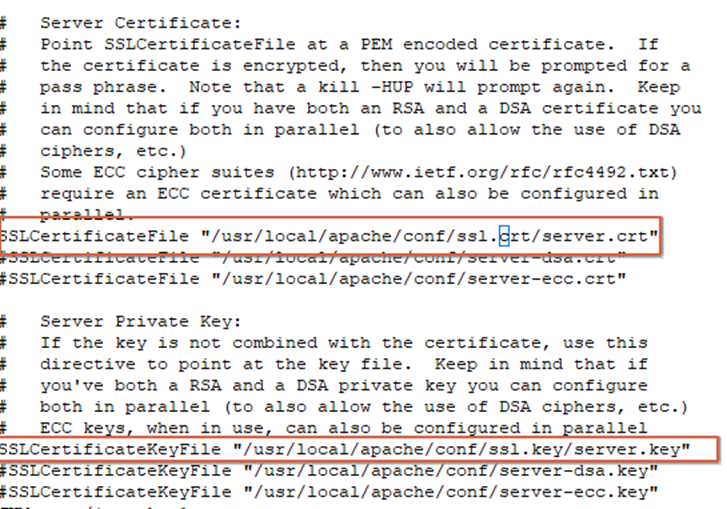
- 인증서 파일을 key.pem, cert.pem으로 발급받은 경우에 아파치 인증서 설정 파일에서 수정이 필요합니다.
B. 내용검색서버
- 파일 위치
- 편집(저장경로) 확인
iii. “SOLR_SSL_KEY_STORE_PASSWORD” 인증서 생성시 입력한 비밀번호 입력
iv. “SOLR_SSL_TRUST_STORE” 내용을 인증서가 위치된 경로와 인증서 이름으로 변경
v. “SOLR_SSL_TRUST_STORE_PASSWORD” 인증서 생성시 입력한 비밀번호 입력“..\ solr\server\scripts\cloud-scripts” 경로에서 아래의 명령어 수행
SSL 인증서 적용
인증서 적용 후에는 서비스 재시작이 필요하기 때문에 업무시간 이외에 하셔야 합니다.
재시작 방법은 아래와 같습니다.
- 윈도우 서버: apache2.4 서비스 재시작
- 리눅스 서버
- 종료: /usr/local/apache/bin/apachectl stop
- 검색서버
인증서 적용 확인
1. https: 서버 주소 입력 후 주소
창 좌측 자물쇠 클릭
2. [ 연결이 안전합니다. ] 클릭합니다.
3. 우측 인증서 이미지를 클릭합니다.
4. 인증서 내역에서 유효기간에서 만료 날짜 등을 확인 가능합니다.